Topik Jaringan CCNA Dijelaskan Secara Rinci: Apa Itu, Cara Kerjanya, dan Mengapa Penting
CCNA adalah sertifikasi tingkat pemula dari Cisco untuk insinyur jaringan. Ujiannya (200-301) mencakup cara perangkat terhubung, cara data menemukan jalannya melintasi jaringan, cara menjaga keamanan jaringan, dan cara mengotomatisasinya. Artikel ini membahas setiap topik utama secara rinci. Untuk setiap topik, Anda akan melihat apa itu, cara kerjanya langkah demi langkah, kesalahan umum, dan bagaimana bentuknya di jaringan sungguhan.
Yang Anda butuhkan
Tidak diperlukan pemrograman. Anda sebaiknya nyaman menggunakan komputer dan sudah tahu secara garis besar apa itu alamat IP. Untuk bagian laboratorium, Anda memerlukan simulator jaringan seperti Cisco Packet Tracer.
Ilustrasi
Topik 1: Model OSI dan TCP/IP
Jaringan sulit diperbaiki ketika semuanya menjadi satu masalah besar. Model membagi jaringan ke dalam lapisan, sehingga setiap lapisan memiliki satu tugas dan satu kumpulan protokol. Model OSI memiliki tujuh lapisan. TCP/IP adalah model empat lapisan yang dipakai di internet, dan keduanya saling berpadanan.
Tujuh lapisan OSI
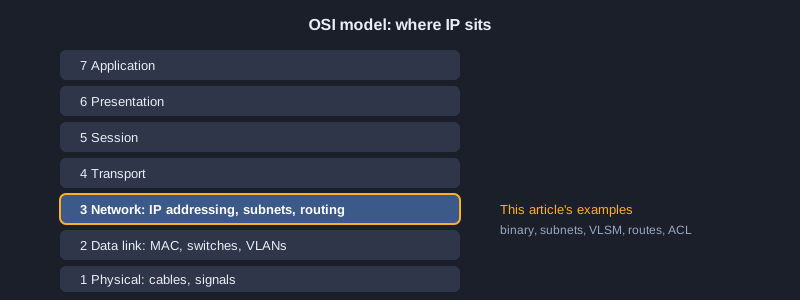
Lapisan 7 Application (HTTP, DNS, DHCP sebagaimana dilihat oleh program), 6 Presentation (format encoding dan enkripsi), 5 Session (membuka dan menutup dialog), 4 Transport (TCP dan UDP, port, keandalan), 3 Network (alamat IP dan routing), 2 Data link (alamat MAC, frame, switch), 1 Physical (kabel, sinyal, konektor). Alat bantu ingatan yang berguna adalah 'All People Seem To Need Data Processing' dari lapisan 7 turun ke lapisan 1.
Encapsulation: bagaimana data turun melalui lapisan
Ketika Anda mengirim halaman web, setiap lapisan menambahkan header-nya sendiri. Lapisan transport menambahkan nomor port, lapisan network menambahkan alamat IP sumber dan tujuan, dan lapisan data link menambahkan alamat MAC sumber dan tujuan beserta trailer. Sisi penerima menghapus header dalam urutan terbalik. Setiap lapisan hanya membaca header miliknya sendiri, itulah sebabnya gangguan bisa dipersempit ke satu lapisan.
Menggunakan lapisan untuk memecahkan masalah
Jika sebuah PC tidak bisa mengakses internet, periksa dari bawah ke atas. Apakah lampu tautan menyala (lapisan 1)? Apakah port switch menampilkan VLAN yang benar (lapisan 2)? Apakah alamat IP dan default gateway benar (lapisan 3)? Apakah nomor port terbuka di server (lapisan 4)? Metode ini lebih cepat daripada mengubah pengaturan secara acak.
TCP/IP dalam praktik
Model TCP/IP memiliki empat lapisan: Network Access, Internet, Transport, dan Application. Lapisan Internet sesuai dengan lapisan 3 OSI, dan lapisan Network Access mencakup lapisan 1 dan 2 OSI. Insinyur memakai nama TCP/IP ketika membicarakan internet dan nomor OSI ketika membicarakan lapisan pada sebuah perangkat.
Topik 2: Pengalamatan dan subnetting IPv4
Alamat IPv4 terdiri dari 32 bit. Orang menuliskannya sebagai empat angka desimal (oktet), masing-masing dari 0 sampai 255. Subnetting memakai panjang prefiks untuk memutuskan bagian mana dari alamat yang mengidentifikasi jaringan dan bagian mana yang mengidentifikasi host.
Bagian jaringan dan bagian host
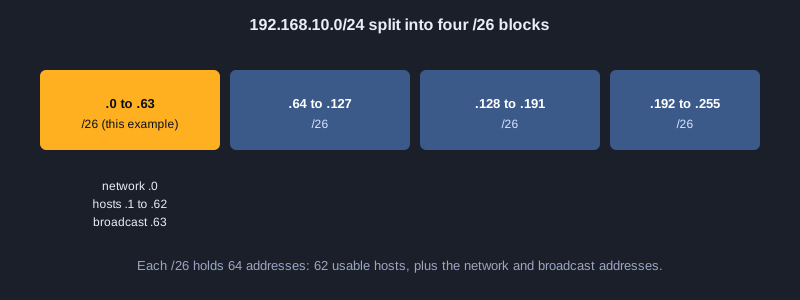
Pada 192.168.10.77/26, /26 berarti 26 bit pertama adalah jaringan dan 6 bit terakhir adalah host. Host dalam jaringan yang sama berbagi 26 bit pertama yang sama. Mengubah prefiks akan mengubah ukuran jaringan: /24 memiliki 256 alamat, /25 memiliki 128, /26 memiliki 64, /27 memiliki 32, dan seterusnya.
Alamat jaringan, broadcast, dan rentang host
Alamat jaringan adalah alamat pertama dalam blok, dengan semua bit host diset ke 0. Alamat broadcast adalah alamat terakhir, dengan semua bit host diset ke 1. Setiap alamat di antara keduanya adalah alamat host yang bisa dipakai, kecuali alamat pertama dan terakhir yang dicadangkan. Untuk 192.168.10.77/26, bloknya adalah 192.168.10.64 sampai 192.168.10.127, host yang bisa dipakai adalah .65 sampai .126, dan jumlahnya 62.
Subnet mask dan wildcard mask
Subnet mask menulis bit jaringan sebagai angka 1, sehingga /26 adalah 255.255.255.192. Wildcard mask adalah kebalikannya, yaitu 0.0.0.63, dan ACL serta OSPF Cisco memakainya. Mengonversi keduanya adalah tugas ujian yang umum: kurangi setiap oktet dari 255 untuk mendapatkan wildcard.
Mencari ukuran blok dengan cepat
Ambil 256 dikurangi oktet terakhir dari mask yang tidak bernilai 255. Untuk /26, mask berakhir dengan 192, sehingga 256 dikurangi 192 memberi 64, yaitu ukuran blok. Alamat jaringannya kemudian adalah 0, 64, 128, 192. Trik ini menjawab 'subnet mana yang memuat alamat ini' dalam hitungan detik.
Konfigurasi perangkat: beri alamat pada setiap antarmuka router
Atur antarmuka LAN dan WAN dengan alamat IPv4 dan mask, lalu aktifkan setiap antarmuka dengan no shutdown. Periksa dengan show ip interface brief: setiap antarmuka seharusnya menampilkan up dan up.
! Router R1: antarmuka LAN dan WAN dengan alamat IPv4
enable
configure terminal
 hostname R1
 interface GigabitEthernet0/0
  description LAN-Sales
  ip address 192.168.10.1 255.255.255.192
  no shutdown
 exit
 interface GigabitEthernet0/1
  description WAN-to-ISP
  ip address 203.0.113.2 255.255.255.252
  no shutdown
 exit
end
write memory
! Periksa
show ip interface brief
Topik 3: VLSM dan perencanaan alamat
Subnet dengan ukuran tetap membuang alamat. Tautan point-to-point hanya membutuhkan 2 alamat, tetapi /24 tetap memberi 254. VLSM (Variable Length Subnet Masking) memungkinkan setiap jaringan memakai prefiks yang berbeda, disesuaikan dengan kebutuhannya sendiri.
Cara kerja VLSM
Mulailah dari kebutuhan terbesar. Berikan jaringan terbesar prefiks terkecil yang masih muat untuk host-nya, lalu tempatkan jaringan berikutnya langsung setelah yang pertama, dan seterusnya. Untuk 50 host Anda memerlukan 6 bit host (62 yang bisa dipakai), jadi /26. Untuk 20 host, /27 (30 yang bisa dipakai). Untuk 2 host, /30 (2 yang bisa dipakai).
Aturan keselarasan
Setiap blok harus dimulai pada kelipatan ukurannya sendiri. /27 (32 alamat) bisa dimulai di .0, .32, .64, dan seterusnya, tetapi tidak di .10. Mengabaikan aturan ini menyebabkan subnet yang tumpang tindih, yang merupakan kesalahan VLSM paling umum.
Summarisasi
Subnet yang berdampingan bisa digabung menjadi satu rute yang lebih besar. Misalnya 10.1.0.0/24 dan 10.1.1.0/24 dapat diringkas menjadi 10.1.0.0/23. Perencanaan yang baik membuat router mengiklankan satu rute alih-alih banyak rute, sehingga tabel routing tetap kecil.
Daftar periksa perencanaan
Hitung host untuk setiap jaringan dan tambahkan ruang untuk pertumbuhan, urutkan dari yang terbesar ke yang terkecil, alokasikan blok dengan keselarasan, dan tulis jaringan, host pertama, host terakhir, serta gateway untuk setiap jaringan. Rencana tertulis mencegah sebagian besar kesalahan pengalamatan di laboratorium maupun produksi.
Topik 4: Ethernet, switch, dan VLAN
Switch menghubungkan perangkat di dalam satu jaringan lokal. Ia bekerja di lapisan 2 dan memakai alamat MAC, yaitu alamat perangkat keras 48 bit, untuk memutuskan ke mana setiap frame dikirim.
Tabel alamat MAC
Ketika sebuah frame datang, switch mencatat alamat MAC sumber dan port tempat frame itu datang. Ketika ia perlu mengirim ke alamat MAC tujuan yang sudah dikenalnya, ia hanya meneruskan ke port tersebut. Jika tujuannya tidak dikenal atau berupa broadcast, ia mem-flood frame ke semua port kecuali port masuk.
Collision domain dan broadcast domain
Setiap port switch adalah collision domain tersendiri, sehingga perangkat tidak saling bertabrakan. Broadcast domain adalah kumpulan perangkat yang saling menerima broadcast. Switch membiarkan broadcast domain sebesar jaringannya, dan router atau VLAN yang memecahnya.
VLAN: memisahkan jaringan pada satu switch
VLAN adalah jaringan logis yang diberi nomor. Port ditetapkan ke sebuah VLAN, sehingga host di VLAN 10 tidak bisa menjangkau host di VLAN 20 pada lapisan 2. Setiap VLAN biasanya mendapat subnet sendiri, dan router atau switch lapisan 3 diperlukan untuk memindahkan lalu lintas di antara keduanya. VLAN meningkatkan keamanan dan mengurangi broadcast.
Access port dan trunk
Access port membawa satu VLAN dan terhubung ke perangkat akhir. Trunk membawa banyak VLAN antarswitch, dengan memakai tag 802.1Q untuk menandai VLAN mana yang dimiliki setiap frame. VLAN native pada trunk membawa frame tanpa tag, dan kedua ujungnya harus sepakat tentang hal itu.
Spanning Tree Protocol
Tautan redundan membentuk loop. Tanpa perlindungan, broadcast akan berputar selamanya dan memenuhi jaringan. Spanning Tree Protocol (STP) memblokir sebagian port sehingga hanya ada satu jalur aktif. Jika tautan aktif gagal, STP membuka jalur cadangan. Setiap switch memilih root bridge, dan port dengan biaya terendah menuju root tetap terbuka.
Konfigurasi perangkat: buat VLAN dan access port di switch
Buat VLAN 10 dan VLAN 20, masukkan port pengguna ke dalamnya, dan jadikan tautan ke switch lain sebagai trunk yang membawa kedua VLAN. Port security membatasi port sales hanya untuk dua alamat MAC yang dipelajari dan memblokir yang lain.
! Switch SW1: VLAN, access port, trunk, dan port security
enable
configure terminal
 vlan 10
  name SALES
 exit
 vlan 20
  name IT
 exit
 interface range FastEthernet0/1 - 10
  switchport mode access
  switchport access vlan 10
 exit
 interface range FastEthernet0/11 - 20
  switchport mode access
  switchport access vlan 20
 exit
 interface FastEthernet0/1
  switchport port-security
  switchport port-security maximum 2
  switchport port-security violation restrict
  switchport port-security mac-address sticky
 exit
 interface GigabitEthernet0/1
  switchport mode trunk
  switchport trunk allowed vlan 10,20
  switchport trunk native vlan 99
 exit
end
write memory
! Periksa
show vlan brief
show interfaces trunk
show port-security interface FastEthernet0/1
Topik 5: Routing: tabel routing, rute statis, dan OSPF
Router menghubungkan jaringan yang berbeda pada lapisan 3. Ia memutuskan next hop untuk setiap paket dengan melihat tabel routing, yang berisi daftar jaringan yang ia kenal dan cara menjangkaunya.
Membaca tabel routing
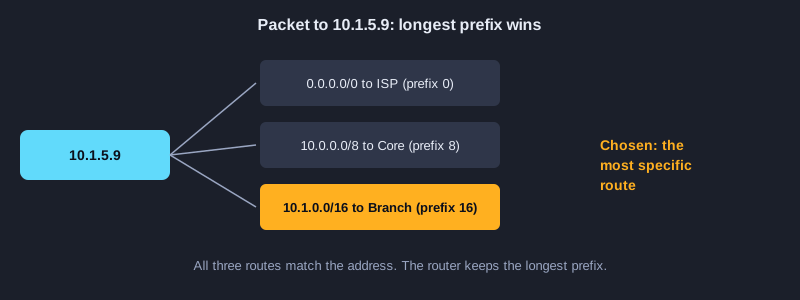
Setiap rute memiliki jaringan tujuan, prefiks, next hop atau antarmuka keluar, serta administrative distance dan metric. Jaringan yang terhubung langsung memiliki distance 0 dan ditambahkan secara otomatis. Rute statis memiliki distance 1 secara default. Router memakai rute dengan prefiks yang paling panjang dan cocok, lalu memutuskan seri dengan administrative distance terendah.
Rute statis
Rute statis diketik oleh administrator, misalnya ip route 10.2.0.0 255.255.255.0 192.168.1.2. Rute ini sederhana, dapat diprediksi, dan tidak memakai bandwidth untuk mengiklankan rute. Ia tidak menyadari kegagalan dengan sendirinya, sehingga cocok untuk jaringan kecil dan rute default menuju ISP.
Rute default
Rute default 0.0.0.0/0 cocok dengan tujuan apa pun. Ia hanya dipakai ketika tidak ada rute lain yang cocok. Router cabang biasanya memiliki rute default yang mengarah ke kantor pusat atau ISP, sehingga tabel routingnya tetap kecil.
OSPF: protokol link-state
Router OSPF saling bertukar informasi tentang tautan dan statusnya. Setiap router membangun peta jaringan yang sama dan menjalankan algoritma Dijkstra untuk menemukan jalur terpendek ke setiap tujuan, dengan memakai cost. OSPF konvergen dengan cepat setelah gangguan dan mendukung area agar jaringan besar tetap mudah dikelola. Tetangga membentuk adjacency dengan bertukar paket Hello.
Administrative distance dan metric
Ketika sebuah router mempelajari rute yang sama dari dua sumber, administrative distance menentukan sumber mana yang dipercaya. Statis adalah 1, OSPF adalah 110. Metric kemudian menentukan antara rute dari sumber yang sama. OSPF memakai cost, yang didasarkan pada bandwidth.
Konfigurasi perangkat: tambahkan rute statis dan OSPF
Rute statis memberi tahu router jalan menuju jaringan yang tidak ia lihat secara langsung. OSPF memungkinkan router mempelajari jaringan internal dari satu sama lain secara otomatis. Perintah passive-interface menghentikan hello OSPF di LAN, tempat hello itu tidak diperlukan.
! Router R1: rute statis ke jaringan IT dan OSPF untuk jaringan internal
enable
configure terminal
 ip route 10.2.0.0 255.255.255.0 192.168.1.2
 ip route 0.0.0.0 0.0.0.0 203.0.113.1
 router ospf 1
  router-id 1.1.1.1
  network 192.168.10.0 0.0.0.63 area 0
  network 10.0.0.0 0.255.255.255 area 0
  passive-interface GigabitEthernet0/0
 exit
end
write memory
! Periksa
show ip route
show ip ospf neighbor
Topik 6: NAT dan PAT
Rentang IP privat seperti 10.0.0.0/8, 172.16.0.0/12, dan 192.168.0.0/16 dicadangkan untuk pemakaian internal. Lalu lintas dari rentang ini tidak bisa di-routing di internet publik, sehingga router di perbatasan menerjemahkan alamatnya.
Inside local dan inside global
Istilah yang dipakai dalam NAT: alamat inside local adalah alamat privat sebuah host, dan alamat inside global adalah alamat publik yang muncul di luar jaringan. Alamat outside adalah alamat host jarak jauh. Terjemahan terjadi di perbatasan antara antarmuka inside dan outside.
Static NAT
Static NAT membuat pemetaan satu-ke-satu yang tetap, misalnya 192.168.1.10 selalu menjadi 203.0.113.10. Ini dipakai untuk server yang harus bisa dijangkau dari luar, seperti server web atau server email.
Dynamic NAT
Dynamic NAT memberikan alamat publik dari sebuah pool kepada host privat ketika host itu pertama kali terhubung, lalu mengembalikannya ketika sesi selesai. Ia tetap memerlukan satu alamat publik untuk setiap host yang aktif, sehingga tidak banyak menghemat alamat.
PAT (NAT overload)
PAT memetakan banyak host privat ke satu alamat publik dengan mengubah port sumber untuk setiap sesi. Router menyimpan tabel terjemahan berisi alamat dan port inside terhadap alamat dan port outside. Begitulah jaringan rumah atau kantor dengan puluhan perangkat memakai satu alamat IP publik.
Konfigurasi perangkat: konfigurasi PAT dan static NAT
Banyak host inside berbagi alamat outside melalui overload (PAT). Server web mendapat pemetaan tetap dari port publik 80 ke alamat privatnya. Tandai setiap antarmuka sebagai inside atau outside, atau NAT tidak akan bekerja.
! Router R1 (edge): PAT untuk LAN inside, dan static NAT untuk server web publik
enable
configure terminal
 access-list 1 permit 192.168.10.0 0.0.0.63
 ip nat inside source list 1 interface GigabitEthernet0/1 overload
 ip nat inside source static tcp 192.168.20.10 80 203.0.113.10 80
 interface GigabitEthernet0/0
  ip nat inside
 exit
 interface GigabitEthernet0/1
  ip nat outside
 exit
end
write memory
! Periksa
show ip nat translations
show ip nat statistics
Topik 7: Access control list
ACL adalah daftar aturan berurutan yang mengizinkan atau menolak lalu lintas. Router dan switch memakainya untuk menyaring paket, misalnya untuk mencegah jaringan tamu menjangkau jaringan server.
Urutan aturan penting
Perangkat memeriksa aturan dari atas ke bawah dan menerapkan kecocokan pertama. Ia tidak memeriksa sisa daftarnya. Aturan yang luas yang diletakkan di atas aturan yang spesifik akan menyembunyikan aturan spesifik itu, jadi aturan yang paling spesifik harus ditempatkan lebih dulu.
Implicit deny
Setiap ACL diakhiri dengan aturan deny-all yang tidak terlihat. Jika sebuah paket tidak cocok dengan aturan apa pun, paket itu dibuang. Kesalahan umum adalah hanya menulis aturan deny dan mengira semua yang lain akan lolos, padahal implicit deny memblokirnya.
ACL standar dan extended
ACL standar hanya menyaring berdasarkan alamat sumber. Letakkan dekat dengan tujuan. ACL extended bisa menyaring berdasarkan alamat sumber dan tujuan, protokol, dan nomor port, misalnya hanya mengizinkan TCP port 443. Letakkan dekat dengan sumber agar lalu lintas yang tidak diinginkan dibuang sejak awal.
Wildcard mask dalam ACL
ACL memakai wildcard mask sebagai pengganti subnet mask. Wildcard 0.0.0.255 cocok dengan jaringan /24, dan 0.0.0.0 cocok dengan satu host tertentu. Menulis 'any' berarti 0.0.0.0 255.255.255.255.
Menerapkan ACL
ACL tidak berpengaruh apa pun sampai diterapkan pada antarmuka dengan arah tertentu. Inbound menyaring lalu lintas yang masuk ke antarmuka, dan outbound menyaring lalu lintas yang keluar darinya. Memilih arah yang tepat adalah salah satu keputusan terpenting saat mengonfigurasi filter.
Konfigurasi perangkat: tulis ACL extended
ACL memblokir Telnet dari subnet sales ke server dan mengizinkan sisanya. Urutan aturan penting: baris deny harus berada sebelum permit. Terapkan secara inbound pada antarmuka LAN agar lalu lintas diperiksa ketika masuk ke router.
! ACL extended di R1: blokir Telnet dari LAN sales ke server, izinkan selebihnya
enable
configure terminal
 ip access-list extended SERVER-IN
  remark Blokir Telnet dari sales ke server
  deny tcp 192.168.10.0 0.0.0.63 host 192.168.20.10 eq telnet
  permit ip any any
 exit
 interface GigabitEthernet0/0
  ip access-group SERVER-IN in
 exit
end
write memory
! Periksa
show ip access-lists SERVER-IN
Topik 8: Layanan jaringan: DHCP, DNS, NTP, dan logging
Host bergantung pada beberapa layanan agar bisa bekerja dengan benar. Tanpa layanan ini, Anda harus mengetik setiap alamat, nama, dan waktu secara manual.
DHCP: alamat otomatis
DHCP mengikuti empat langkah yang disebut DORA: Discover (klien menyiarkan permintaan), Offer (server menawarkan alamat), Request (klien menerima), dan Acknowledge (server mengonfirmasi lease). Server juga memberikan default gateway, server DNS, dan lama lease. Router bisa berperan sebagai server DHCP untuk jaringan cabang yang kecil.
DNS: nama ke alamat
DNS menerjemahkan nama seperti www.example.com menjadi alamat IP. Klien bertanya kepada server DNS yang dikonfigurasi, yang mungkin bertanya kepada server lain di atasnya dalam hierarki. Record yang ada meliputi A (alamat IPv4), AAAA (IPv6), MX (server email), dan CNAME (alias). Kesalahan DNS sering terlihat seperti gangguan jaringan, jadi uji dengan nama maupun alamat IP.
NTP: menjaga jam tetap sinkron
NTP menyinkronkan jam perangkat dengan sumber waktu. Waktu yang akurat penting untuk mengorelasikan log ketika sebuah insiden jaringan terjadi di beberapa perangkat, dan untuk sertifikat, yang hanya berlaku dalam rentang waktu tertentu. Perangkat bisa diatur sebagai klien dari server waktu, atau sebagai server bagi perangkat lain.
Syslog dan SNMP
Syslog mengirim pesan kejadian dari perangkat ke server log terpusat, tempat Anda bisa mencarinya. Setiap pesan memiliki tingkat keparahan dari 0 (emergency) sampai 7 (debug). SNMP memungkinkan manajer meminta perangkat untuk melaporkan penghitung seperti lalu lintas antarmuka, dan dapat mengirim trap ketika sesuatu terjadi. SNMP versi 3 menambahkan autentikasi dan enkripsi.
Konfigurasi perangkat: atur DHCP, DNS, NTP, dan logging
Pool DHCP membagikan alamat ke LAN sales, dan rentang yang dikecualikan menjaga router dan server tetap di luar pool. DNS, NTP, dan host syslog membuat nama jaringan, jam, dan log bekerja bersama.
! DHCP untuk LAN sales, serta DNS, NTP, dan logging
enable
configure terminal
 ip dhcp excluded-address 192.168.10.1 192.168.10.10
 ip dhcp pool SALES
  network 192.168.10.0 255.255.255.192
  default-router 192.168.10.1
  dns-server 192.168.20.53
  lease 7
 exit
 ip domain-name example.local
 ntp server 192.168.20.123
 logging host 192.168.20.514
 service timestamps log datetime msec
end
write memory
! Periksa
show ip dhcp binding
show ntp status
show logging
Topik 9: Dasar keamanan dan otomatisasi
Keamanan dimulai dengan melindungi perangkat itu sendiri, lalu lalu lintas yang melewatinya. Otomatisasi mengurangi jumlah perubahan manual yang bisa salah.
Mengamankan akses perangkat
Gunakan SSH sebagai pengganti Telnet, karena Telnet mengirim kata sandi dalam teks biasa. Atur enable secret yang kuat, banner yang memperingatkan pengguna tidak sah, dan batas waktu idle pada jalur console dan VTY. Batasi akses VTY ke subnet manajemen dengan ACL.
Port security
Port security membatasi berapa banyak alamat MAC yang boleh dipelajari sebuah port switch, dan bisa mematikan port jika perangkat baru terhubung. Ini mencegah seseorang menyambungkan switch atau memalsukan alamat MAC pada port publik. Mode sticky menyimpan alamat yang dipelajari ke running config.
AAA: autentikasi, otorisasi, akuntansi
AAA mengatur siapa yang boleh masuk (autentikasi), apa yang boleh mereka lakukan setelah masuk (otorisasi), dan mencatat apa yang mereka lakukan (akuntansi). Biasanya memakai server terpusat seperti TACACS+ atau RADIUS, sehingga akun dikelola di satu tempat.
Otomatisasi dan programabilitas
Mengonfigurasi banyak perangkat secara manual itu lambat dan rawan kesalahan. API memungkinkan perangkat lunak membaca dan mengubah perangkat secara langsung. REST API memakai metode HTTP (GET, POST, PUT, DELETE) dan mengirim data dalam JSON, format teks berisi pasangan kunci dan nilai. Controller seperti Cisco DNA Center mendorong satu kebijakan ke banyak perangkat sekaligus.
Konfigurasi perangkat: amankan akses ke switch
Hanya SSH yang diizinkan di jalur VTY, pengguna masuk dengan akun lokal, sesi idle habis waktunya, dan access list membatasi manajemen hanya ke satu subnet. Gunakan kata sandi kuat Anda sendiri dan jangan pernah menyimpan kata sandi sungguhan di catatan bersama.
! Mengamankan akses perangkat di SW1: hanya SSH, login lokal, timeout, dan hanya subnet manajemen
enable
configure terminal
 hostname SW1
 ip domain-name example.local
 crypto key generate rsa modulus 2048
 username admin privilege 15 secret <strong-password>
 enable secret <strong-password>
 banner motd #Hanya untuk pengguna yang berwenang#
 ip access-list standard MGMT-ONLY
  permit 192.168.20.0 0.0.0.255
  deny any
 exit
 line vty 0 4
  transport input ssh
  login local
  exec-timeout 5 0
  access-class MGMT-ONLY in
 exit
end
write memory
! Periksa
show ip ssh
show running-config | section line vty
Praktik di laboratorium
CCNA adalah ujian praktik, jadi membaca tentang suatu topik tidak cukup. Bangun jaringan kecil di simulator dengan dua switch, dua router, dan tiga PC. Ikuti langkah di bawah dan periksa setiap hasil sebelum berpindah ke langkah berikutnya.
1. Rencanakan alamatnya terlebih dulu. Gunakan metode VLSM pada /24 untuk tiga jaringan: 50, 20, dan 2 host.
2. Konfigurasikan PC dengan alamat, mask, dan default gateway sesuai rencana Anda.
3. Buat dua VLAN di switch, tempatkan satu PC di masing-masing VLAN, lalu periksa bahwa keduanya tidak bisa saling menjangkau.
4. Hubungkan switch dengan trunk, lalu periksa VLAN native.
5. Tambahkan rute statis di setiap router dan uji dengan ping dan traceroute.
6. Tambahkan ACL yang memblokir satu PC agar tidak bisa menjangkau server, terapkan pada arah yang tepat, lalu uji lagi.
Langkah berikutnya
Setelah dasar-dasarnya, dalami satu topik dalam satu waktu, dimulai dari subnetting dan routing, karena sebagian besar topik lain bergantung padanya. Tulis rencana untuk setiap lab sebelum Anda mengonfigurasi apa pun. Sebagian besar masalah lab berasal dari mask yang salah, gateway yang salah, atau VLAN yang salah.
Ringkasan
CCNA mencakup cara perangkat terhubung, cara paket di-routing di antara jaringan, cara menjaganya tetap aman, dan cara mengotomatisasinya. Gagasan intinya adalah subnetting, switching dengan VLAN, routing dengan aturan prefiks terpanjang, NAT, ACL, dan layanan jaringan dasar. Pelajari setiap gagasan, lalu periksa di laboratorium.