موازنة الحمل بـ F5 BIG-IP LTM: مفاهيم الإعداد من الشبكات الافتراضية VLAN إلى التحويل عند الفشل

يقع F5 BIG-IP Local Traffic Manager (LTM) أمام مجموعة من الخوادم، ويوزّع طلبات العملاء عليها. يفحص أي الخوادم سليمة، ويُبقي الطلبات المرتبطة على الخادم نفسه عند الحاجة، ويُفرّغ عن الخوادم عبء تشفير TLS، ويتولى الأمر تلقائيًا عندما يكون جهاز ثانٍ في وضع الاستعداد. يشرح هذا المقال إعدادًا كاملًا بالترتيب الذي ستواجهه فيه: دور LTM، وتخطيط التصميم، والوصول الأول والشبكات، والمجموعات (Pools) وفحوص الصحة (Health monitors)، والخوادم الافتراضية (Virtual servers)، وطرق توزيع الحمل والاستمرارية (Persistence)، وتفريغ SSL، والتوفر العالي، واستكشاف الأخطاء. وتعرض أمثلة الإعداد أوامر tmsh لكل خطوة.
ما الذي تحتاجه
ينبغي أن تعرف عناوين IP والشبكات الفرعية والشبكات الافتراضية VLAN، وما الذي يفعله الموجّه والمفتاح. ويفيد أن تكون قد قرأت مقال CCNA وأفكار توزيع الحمل في مقال FortiGate على هذا الموقع. للتدرب استخدم جهاز BIG-IP في مختبر أو النسخة الافتراضية virtual edition. اعمل فقط على جهاز تملكه أو يُسمح لك بإعداده، ولا تغيّر موازن حمل في بيئة الإنتاج دون خطة مكتوبة وخطة للتراجع.
رسوم توضيحية
الموضوع 1: ماذا يفعل BIG-IP LTM
يجعل موازن الحمل مجموعة من الخوادم تبدو كخدمة واحدة. يتصل العملاء بعنوان واحد، ويقرر LTM أي خادم يعالج كل طلب. وهذا يمنح قدرة أكبر، ويتيح إخراج خادم للصيانة دون انقطاع الخدمة، ويُخفي أعطال الخوادم عن المستخدمين. ويعمل LTM على طبقتي النقل والتطبيق، لذلك تستطيع قراراته الاستفادة من تفاصيل TCP ومحتوى HTTP.
لماذا نستخدم موازن الحمل
لخادم ويب واحد حدّ لعدد المستخدمين الذين يستطيع خدمتهم. وإضافة خوادم لا تفيد إلا إذا كان هناك ما يوزّع الطلبات عليها. يوزّع LTM الحمل، ويفحص كل خادم، ويوقف إرسال الحركة إلى الخادم المتوقف. يرى المستخدمون عنوانًا واحدًا، ويستطيع الفريق تغيير الخوادم دون تغيير العنوان.
إدارة حركة المرور المحلية ومنتجات F5 الأخرى
يوزّع LTM الحركة داخل مركز البيانات. ويختار Global Traffic Manager (GTM، ويُسمى حاليًا توزيع الحمل المعتمد على DNS) بين مراكز البيانات. ويضيف Application Security Manager (ASM، ويُسمى حاليًا Advanced WAF) ميزات جدار حماية تطبيقات الويب. تعلّم LTM أولًا، لأن الكائنات نفسها، مثل الـ Pools والخوادم الافتراضية، تُستخدم في المنتجات الأخرى.
مسار البيانات
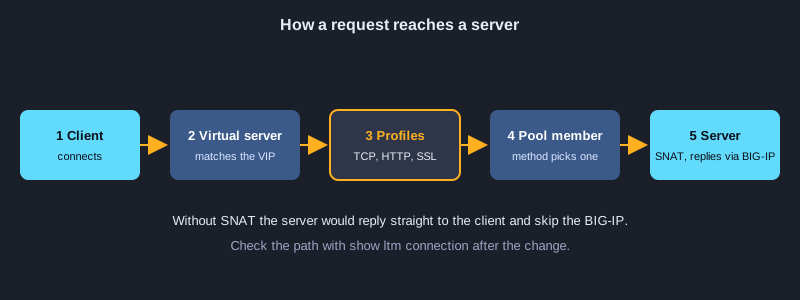
يصل الطلب إلى عنوان الخادم الافتراضي، ويمر عبر ملفات التعريف، ويُطابَق مع الـ Pool، ثم يُرسل إلى أحد أعضائه. ويعود رد العضو عبر BIG-IP، ولذلك يجب أن يقع BIG-IP على المسار بين العملاء والخوادم، أو أن يتعامل مع حركة العودة عبر SNAT.
الموضوع 2: التخطيط للتصميم قبل الإعداد
معظم أعطال موازنات الحمل تأتي من تصميم لم يُكتب، لا من الجهاز نفسه. قبل فتح أداة الإعداد، خطط للشبكات والخوادم وفحوص الصحة والتحويل عند الفشل.
ارسم المخطط
ارسم العملاء والشبكة الخارجية وBIG-IP والشبكة الداخلية التي تضم خوادم الويب والجهاز الاحتياطي. ضع على كل منفذ اسم الـ VLAN الخاص به، وعلى كل عنوان غرضه: عنوان الخادم الافتراضي، وself IP، وعنوان الخادم، وعنوان الإدارة. هذا الرسم هو المرجع لكل خطوة لاحقة.
اكتب خطة العناوين
سجّل عنوان الخادم الافتراضي الذي يتصل به المستخدمون، وself IP لكل VLAN، وعناوين الخوادم، والبوابة الافتراضية، وعنوان الإدارة. أبقِ شبكة الإدارة منفصلة عن شبكات الحركة. وتغيير العنوان لاحقًا يصبح سهلًا عندما تكون جميع الكائنات التابعة له مدرجة.
قرر كيف ستُفحص الخوادم
حدد ما الذي يعنيه أن يكون الخادم سليمًا لكل خدمة. يمكن فحص خادم ويب بطلب HTTP إلى صفحة صحة، ويمكن فحص قاعدة بيانات باتصال TCP. والفحص الذي يختبر المنفذ فقط قد يعلّم تطبيقًا معطلًا بأنه سليم، لذلك اختبر ما يحتاجه المستخدمون فعلًا.
خطط للتراجع
احفظ الإعداد قبل أول تغيير، ودوّن كيفية استعادته. وخطط لنافذة صيانة لأي تغيير يحرك الحركة الحية، وأبلغ الأشخاص الذين يعتمدون على الخدمة.
الموضوع 3: الوصول الأول وVLAN وself IP والتوجيه
يحتاج جهاز BIG-IP الجديد إلى اسم مضيف وDNS وNTP وترخيص وإعداد شبكي قبل أن يحمل الحركة. تعمل أداة الإعداد الرسومية وسطر الأوامر معًا. تستخدم الأمثلة هنا tmsh، وهي أداة سطر الأوامر في BIG-IP، لأن الأوامر نفسها يمكن حفظها وتكرارها.
اسم المضيف وDNS وNTP
أعطِ الجهاز اسمًا كاملًا مثل bigip01.example.local. واضبط خوادم DNS حتى تُحل الأسماء، وNTP حتى تحمل السجلات والشهادات ورسائل التحويل الوقت الصحيح. غيّر كلمة المرور الافتراضية للمسؤول عند أول تسجيل دخول، وأنشئ حسابات مسماة لكل شخص.
الـ VLAN تربط المنافذ
الـ VLAN قطاع شبكة على BIG-IP. اربط كل منفذ فعلي بـ VLAN، مع وسم أو دون وسم حسب ما يتوقعه المفتاح. تواجه VLAN الخارجية العملاء، وتواجه VLAN الداخلية الخوادم. أبقِ الشبكتين منفصلتين، لأن BIG-IP يوجّه الحركة بينهما.
Self IP
الـ Self IP عنوان على VLAN يستخدمه BIG-IP لحركته الخاصة، مثل فحوص الصحة والتوجيه. أعطِ كل VLAN عنوان self IP ضمن شبكتها الفرعية. واضبط allow-service على default في الأماكن الضرورية فقط، ولا تسمح أبدًا بخدمات الإدارة على VLAN الخارجية.
المسار الافتراضي
يرسل المسار الافتراضي الحركة إلى الوجهات غير المعروفة عبر البوابة. تحقق من المسار بـ ping إلى العميل والخادم. والخادم الذي يصل إلى BIG-IP لكنه لا يستطيع الرد غالبًا ينقصه مسار على جهته، لذلك تحقق من البوابة الافتراضية للخادم أيضًا.
إعداد الجهاز: ضبط اسم الجهاز وDNS وNTP وVLAN وself IP
أعطِ الجهاز اسمًا، واضبط DNS وNTP، وضع المنفذين الخارجي والداخلي في VLAN، وأعطِ كل VLAN عنوان self IP يستخدمه الجهاز لحركته الخاصة. يرسل المسار الافتراضي حركة الإنترنت عبر بوابة ISP. احفظ الإعداد، ثم تحقق من عناوين self IP والواجهات.
# tmsh: hostname, DNS, NTP, VLANs, self IPs and the default route
tmsh modify sys global-settings hostname bigip01.example.local
tmsh modify sys dns name-servers add { 8.8.8.8 }
tmsh modify sys ntp servers add { pool.ntp.org }
tmsh create net vlan external interfaces add { 1.1 }
tmsh create net vlan internal interfaces add { 1.2 { untagged } }
tmsh create net self 203.0.113.5/24 vlan external allow-service default
tmsh create net self 10.10.10.5/24 vlan internal allow-service default
tmsh create net route default network default gw 203.0.113.1
tmsh save sys config
# Check
tmsh list net self
tmsh show net interface
الموضوع 4: الـ Pool والأعضاء وفحوص الصحة
الـ Pool مجموعة خوادم تقدم الخدمة نفسها. وعضو الـ Pool هو خادم واحد ومنفذه داخل الـ Pool. وفحص الصحة يتحقق من كل عضو ويحدده على أنه يعمل أو متوقف، فلا يرسل BIG-IP أبدًا طلبًا إلى خادم لا يستطيع الرد.
الـ Pool والأعضاء
أضف كل خادم ومنفذه كعضو، مثل 10.10.10.11:80. ويجب أن يشغّل الأعضاء في الـ Pool الواحد التطبيق والمحتوى نفسهما، لأن BIG-IP يرسل كل طلب إلى أي عضو يختاره. وأعطِ كل عضو نسبة أو أولوية عندما تختلف قدرات الخوادم.
فحوص HTTP
يرسل فحص HTTP طلبًا مثل GET /health، ويتحقق من أن الرد يحتوي على النص المتوقع، مثل 200 OK. وفحص التطبيق الفعلي أكثر فائدة بكثير من فحص يتأكد فقط من أن المنفذ مفتوح. اضبط الفترة والمهلة بحيث يُزال الخادم المعطل بسرعة، لكن ليس لدرجة أن رد بطيئًا واحدًا يُخرجه.
حالات الأعضاء
قد يكون العضو في حالة up أو down أو disabled أو forced offline. وتسمح حالة disabled للاتصالات القائمة بالاكتمال دون إرسال اتصالات جديدة، وهذا مفيد قبل الصيانة. أما forced offline فيوقف كل الحركة فورًا، بما فيها الاتصالات القائمة. اختر الحالة بقصد، لأنها تغيّر ما يعيشه المستخدمون.
إخراج خادم للصيانة
عطّل العضو، وانتظر حتى تنتهي اتصالاته، ونفّذ التغيير، ثم فعّل العضو مرة أخرى، وتحقق من أن الفحص يعلّمه up. فعل ذلك لخادم واحد في كل مرة يبقي الخدمة تعمل.
إعداد الجهاز: إنشاء فحص صحة (Monitor) ومجموعة (Pool)
يرسل الـ Monitor طلبًا إلى كل خادم، ولا يعتبره سليمًا إلا إذا تطابقت الاستجابة. وتجمع الـ Pool الخوادم، وتطبّق الـ Monitor على كل عضو، وتختار طريقة توزيع الحمل. والعضو الذي يفشل في الـ Monitor يُزال من التدوير تلقائيًا.
# tmsh: a health monitor and a pool with two web servers
tmsh create ltm monitor http web_mon defaults-from http send "GET /health HTTP/1.0\r\n\r\n" recv "200 OK"
tmsh create ltm pool web_pool members add { 10.10.10.11:80 10.10.10.12:80 } monitor web_mon load-balancing-mode round-robin
tmsh save sys config
# Check
tmsh show ltm pool web_pool members
tmsh list ltm monitor http web_mon
الموضوع 5: الخادم الافتراضي وSNAT وملفات التعريف
الخادم الافتراضي هو العنوان والمنفذ اللذان يتصل بهما العملاء. وهو الباب الأمامي للخدمة. وله عنوان وجهة ومنفذ وبروتوكول وPool، وملفات تعريف تتحكم في طريقة معالجة الحركة، وطريقة ترجمة عنوان المصدر.
الوجهة والبروتوكول والـ Pool
قد يكون الخادم الافتراضي لخدمة الويب هو 203.0.113.10:443 باستخدام TCP، يوجّه الحركة إلى web_pool. ويستخدم العملاء هذا العنوان وحده. وتبقى الـ Pool وأعضاؤها مخفية خلفه، فيستطيع الفريق تغيير الخوادم دون تغيير العنوان الذي يعرفه المستخدمون.
ملفات التعريف
تتحكم ملفات التعريف في طريقة معالجة الحركة. يضبط ملف TCP الاتصال، ويقرأ ملف HTTP الطلبات حتى يتخذ LTM قراراته حسب الرابط أو الترويسة، ويُنهي ملف SSL من جهة العميل التشفير. استخدم فقط الملفات التي تحتاجها الخدمة، لأن كل ملف يضيف معالجة.
SNAT automap
بدون ترجمة لعنوان المصدر، يرى الخوادم عنوان العميل ويردون عليه مباشرة متجاوزين BIG-IP، فينقطع الاتصال. يعيد SNAT automap كتابة المصدر إلى self IP على VLAN الداخلية، فيرد الخوادم عبر BIG-IP. تحقق من الاتصالات بالأمر show ltm connection لتتأكد من المسار.
اختبار الخادم الافتراضي
اختبر من عميل حقيقي، لا من BIG-IP وحده. تحقق من حالة الخادم الافتراضي، ثم انظر إلى الـ Pool وأعضائه. إذا كان الخادم الافتراضي متاحًا لكن المستخدمين يحصلون على أخطاء، فغالبًا تكمن المشكلة في ملف تعريف أو شهادة أو التطبيق على الخادم.
إعداد الجهاز: نشر الـ Pool بخادم افتراضي (Virtual server)
الخادم الافتراضي هو العنوان الذي يتصل به العملاء. يرسل الحركة إلى الـ Pool، ويطبّق ملفات التعريف (TCP وHTTP وSSL من جهة العميل)، ويستخدم SNAT automap ليرد الخوادم عبر BIG-IP. تحقق من الاتصالات بالأمر show ltm connection.
# tmsh: a virtual server that publishes the pool on 203.0.113.10:443
tmsh create ltm virtual vs_web destination 203.0.113.10:443 ip-protocol tcp pool web_pool profiles add { tcp http clientssl } source-address-translation { type automap }
tmsh save sys config
# Check
tmsh list ltm virtual vs_web
tmsh show ltm virtual vs_web
tmsh show ltm connection
الموضوع 6: طرق توزيع الحمل والاستمرارية
تحدد طريقة توزيع الحمل أي عضو يحصل على كل اتصال جديد. أما الاستمرارية (Persistence) فتحدد متى ينبغي للعميل أن يعود إلى العضو نفسه، مثلًا عندما يحتفظ الخادم بجلسة تسجيل دخول المستخدم في ذاكرته.
Round robin والنسبة
تعطي Round robin كل عضو اتصالًا واحدًا بالتناوب. وتعمل جيدًا عندما تكون الخوادم متشابهة والطلبات متقاربة. أما طرق النسبة فتعطي الخوادم الأقوى حصة أكبر. تُضبط الطريقة على الـ Pool، ويمكنك اختبار التغيير مع عدد قليل من العملاء قبل تطبيقه على الجميع.
Least connections وFastest
تُرسل Least connections كل طلب جديد إلى العضو ذي أقل عدد من الاتصالات النشطة، وهي مناسبة للطلبات التي تستغرق أوقاتًا مختلفة كثيرًا. وتُرسل Fastest الطلبات إلى العضو الذي كان الأسرع في الرد مؤخرًا. اختر الطريقة التي تناسب عمل الخوادم، لا الطريقة ذات الخيارات الأكثر.
الاستمرارية
تُبقي الاستمرارية العميل على العضو نفسه لفترة. وتُدرج استمرارية الكوكيز قيمة في المتصفح تُعرّف العضو، وهي الخيار المعتاد لتطبيقات الويب. أما الاستمرارية حسب عنوان المصدر فتستخدم IP العميل، وهي أضعف، لأن كثيرًا من المستخدمين خلف عنوان واحد سيصلون جميعًا إلى الخادم نفسه.
متى تسبب الاستمرارية مشكلة
قد يؤدي سجل الاستمرارية الذي يشير إلى عضو توقف إلى كسر جلسة المستخدم حتى ينتهي السجل. اجعل مهلة الاستمرارية قصيرة قدر الإمكان، واجعل التطبيق قادرًا على التعافي من جلسة مفقودة.
الموضوع 7: تفريغ SSL والشهادات
تشفير TLS وفكّه يستهلكان وقت معالج على كل خادم. ينقل تفريغ SSL هذا العمل إلى BIG-IP. فيحتفظ BIG-IP بالشهادة، ويفك تشفير حركة العملاء، ويرسل HTTP عادي إلى الخوادم عبر الشبكة الداخلية، حيث تُحمى الحركة بتصميم الشبكة.
كيف يعمل التفريغ
يحتفظ ملف SSL من جهة العميل بالشهادة والمفتاح الخاص. تنتهي جلسة TLS الخاصة بالعميل عند BIG-IP، فيقرأ الطلب ويعيد توجيهه إلى عضو على المنفذ 80. ولا يحتاج الخادم إلى شهادة للاسم العام، فتصبح التجديدات أسهل.
الشهادات والمفاتيح
احتفظ بالمفتاح الخاص على BIG-IP فقط، واحمِ وصول الإدارة الذي يستطيع تصديره. وخطط لتجديد الشهادة مسبقًا، لأن الشهادة المنتهية تُوقف الخدمة لكل المستخدمين. استخدم شهادة تطابق الاسم العام لعنوان الخادم الافتراضي.
إعادة التشفير ومتى تُستخدم
إذا كان يجب أن تبقى الحركة مشفرة على الشبكة الداخلية، يستطيع BIG-IP فتح جلسة TLS جديدة إلى الخادم بملف SSL من جهة الخادم. وهذا يكلّف معالجة أكبر لكنه يحمي الحركة داخل مركز البيانات. اختره عندما لا تكون الشبكة الداخلية موثوقة.
الموضوع 8: التوفر العالي وsync-failover
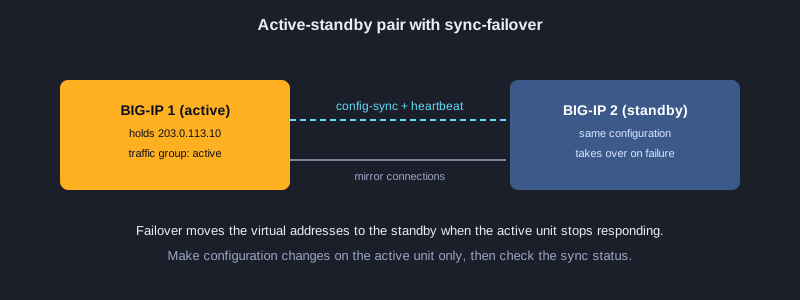
يمكن أن يعمل جهازا BIG-IP كزوج active-standby. ويمتلك الجهاز الاحتياطي الإعداد نفسه، ويتولى العناوين الافتراضية عند تعطل الجهاز النشط. ويرى العملاء عادةً انقطاعًا قصيرًا لا توقفًا كاملًا، إذا أُعد التحويل عند الفشل بشكل صحيح.
مجموعات الأجهزة وconfig-sync
تسرد مجموعة الأجهزة sync-failover الوحدات التي تتشارك الإعداد. ينسخ config-sync التغييرات من وحدة إلى أخرى عبر شبكة مخصصة. أجرِ التغييرات على الوحدة النشطة فقط، وتحقق من حالة المزامنة بعد ذلك، لأن التغيير على الاحتياطي يُكتب فوقه في المزامنة التالية.
ما الذي يطلق التحويل
يتولى الاحتياطي العمل عندما تفقد الوحدة النشطة نبضة heartbeat، أو عندما تفشل مجموعة الحركة المراقَبة، أو عندما يفرض المسؤول التحويل يدويًا. اختبر كل مُطلق في نافذة مخططة، وتأكد من العناوين التي تنتقل وأن الجلسات تبقى.
اختبار التحويل دون انقطاع
نفّذ تحويلًا مخططًا في وقت هادئ، وراقب الاتصالات ومجموعة الحركة، وارجع إلى الوضع السابق إذا لم تكن النتيجة كما توقعت. التحويل الذي لم يُختبر قط خطر، لا حماية.
إعداد الجهاز: إعداد sync-failover بنمط active-standby
تتشارك الوحدتان الإعداد عبر عنوان config-sync وعنوان mirror على شبكة مخصصة. وتُبقي مجموعة الأجهزة الإعداد متطابقًا، ويُحوّل التحويل عند الفشل الحركة إلى الوحدة الاحتياطية عند تعطل الوحدة النشطة. اختبر التحويل في نافذة زمنية مخطط لها.
# tmsh: a sync-failover device group for an active-standby pair (run on the primary unit)
tmsh modify cm device bigip01.example.local configsync-ip 10.10.20.5 unicast-address { { ip 10.10.20.5 } } mirror-ip 10.10.20.5
tmsh create cm device-group failover-group type sync-failover devices add { bigip01.example.local bigip02.example.local } auto-sync enabled
tmsh run cm config-sync to-group failover-group
# Check
tmsh show cm sync-status
tmsh show sys failover
الموضوع 9: استكشاف الأخطاء والمراقبة
عندما يتعطل شيء ما، اتبع مسار البيانات بالترتيب: العميل، ثم الخادم الافتراضي، ثم ملفات التعريف، ثم الـ Pool، ثم العضو، ثم الخادم. ولكل خطوة أمر أو سجل يبيّن هل وصل الطلب إلى تلك الخطوة.
ابدأ من أعضاء الـ Pool
اعرض أعضاء الـ Pool لترى أي خادم متوقف، واقرأ نتيجة الفحص. والعضو الذي يعلّمه الفحص بأنه متوقف يعني غالبًا أن فحص الصحة فشل، لا أن حركة المستخدم خاطئة. تحقق من التطبيق على الخادم قبل أن تلوم موازن الحمل.
اقرأ السجلات
يسجل سجل LTM تغييرات الفحوص، وتغيّرات حالة الخادم الافتراضي، وأخطاء الإعداد. اقرأه بعد كل عطل. تُظهر السجلات وقت كل حدث، وهذا يساعدك على ربط بلاغ المستخدم بتغيير أو بتوقف خادم.
التقط الحركة
يبيّن التقاط الحزم على BIG-IP أو على الخادم هل وصل الطلب، وماذا أجاب الخادم، وأين يتوقف الاتصال. التقط فقط المدة التي تحتاجها، وصفِّ حسب المضيف والمنفذ، لأن التقاط كامل على جهاز مزدحم يبطئه.
احفظ الإصلاح ووثّقه
بعد الإصلاح، احفظ الإعداد، ودوّن ما الذي فشل، وما الذي تغيّر، وكيف تأكدت. يختصر هذا السجل التحقيق القادم، ويُظهر للفريق أن التغيير قد جرى التحقق منه.
إعداد الجهاز: تحقق من الأعضاء واستكشف خادمًا معطلًا
عندما يبلغ المستخدمون عن أخطاء، اعرض أعضاء الـ Pool لترى أي خادم متوقف، ثم اقرأ سجل LTM لنتيجة الـ Monitor. يبيّن التقاط الحزم على جهة الخادم هل وصل الطلب إلى الخادم وماذا أجاب. أصلح الخادم أو الـ Monitor، وتحقق مرة أخرى قبل إغلاق البلاغ.
# tmsh: check a pool member that is down, then look at the logs and capture the traffic
tmsh show ltm pool web_pool members
tmsh show ltm pool web_pool members detail
tmsh show sys hardware
tail -n 50 /var/log/ltm
tcpdump -ni 0.0:nnn -s0 host 10.10.10.11 and port 80
التدرب في المختبر
تأتي مهارات موازن الحمل من الممارسة، لذلك ابنِ مختبرًا صغيرًا فيه ثلاثة أجزاء: العملاء، وBIG-IP في الوسط، وخادمان للويب على الشبكة الداخلية. استخدم BIG-IP virtual edition أو جهاز مختبر، واتبع هذه الخطوات بالترتيب.
1. ارسم المخطط، واكتب خطة العناوين للشبكتين الخارجية والداخلية.
2. اضبط اسم الجهاز وDNS وNTP، وأنشئ حساب مسؤول مسمى.
3. أنشئ VLAN خارجية وداخلية، وأضف self IP لكل منهما، وأضف المسار الافتراضي.
4. تحقق من الاتصال من العميل إلى self IP الخارجي، ومن BIG-IP إلى كل خادم ويب.
5. أنشئ فحص HTTP للصحة، وPool فيه خادما الويب.
6. أنشئ خادمًا افتراضيًا على العنوان الخارجي مع SNAT automap، واختبر من عميل.
7. أوقف خادم ويب واحدًا، وراقب الفحص وهو يعلّمه متوقفًا، ثم شغّله من جديد وتأكد من عودته إلى الـ Pool.
8. احفظ الإعداد، وغيّر نقطة واحدة، ثم استعد النسخة المحفوظة للتأكد من أن التراجع يعمل.
الخطوات التالية
بعد الأساسيات، تدرّب على تصميم الفحوص والـ Pool لتطبيق حقيقي، ثم ادرس ملفات SSL وتجديد الشهادات، ثم اختبر التوفر العالي. سجّل كل تغيير تجريه على الخوادم الافتراضية والـ Pools. فمعظم الانقطاعات تأتي من تغيير لم يُكتب، لا من إعداد واحد خاطئ.
الخلاصة
يوزّع BIG-IP LTM طلبات العملاء على Pool من الخوادم السليمة خلف عنوان خادم افتراضي واحد. يبدأ الإعداد الجيد بالمخطط الأولي وخطة العناوين، ثم اسم الجهاز والـ VLAN وself IP والمسار الافتراضي، ثم الـ Pools بفحوص صحة حقيقية، ثم الخادم الافتراضي مع SNAT، وطريقة توزيع حمل تناسب العمل، واختياريًا تفريغ SSL وزوج active-standby. احفظ الإعداد قبل كل تغيير، واستكشف الأخطاء وفق ترتيب مسار البيانات.