شرح موضوعات CCNA بالتفصيل: ما هو كل موضوع، وكيف يعمل، ولماذا يهم
شهادة CCNA هي الشهادة الأساسية من Cisco لمهندسي الشبكات. يغطي الامتحان (200-301) طريقة اتصال الأجهزة، وكيفية وصول البيانات عبر الشبكات، وكيفية حماية الشبكة، وكيفية أتمتتها. يشرح هذا المقال كل موضوع رئيسي بالتفصيل، ويبيّن لكل موضوع ما هو، وكيف يعمل خطوة بخطوة، وما الأخطاء الشائعة فيه، وكيف يبدو في الشبكات الحقيقية.
ما الذي تحتاجه
لا تحتاج إلى أي برمجة. يكفيك استخدام الحاسوب بشكل أساسي، وفهم تقريبي لما هو عنوان IP. ويحتاج قسم المختبر إلى محاكي شبكات مثل Cisco Packet Tracer.
رسوم توضيحية
الموضوع 1: نموذج OSI وTCP/IP
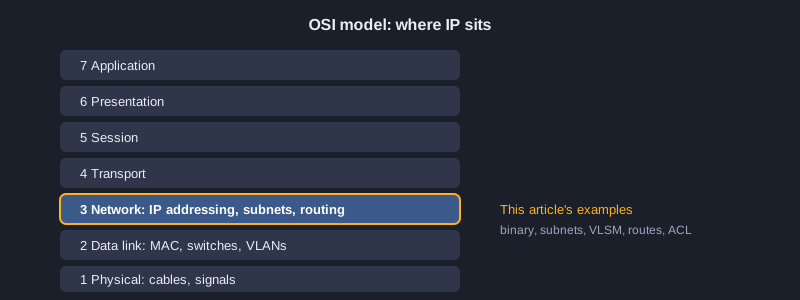
يصعب تشخيص الشبكة إذا كان كل شيء مشكلة واحدة كبيرة. لذلك تقسّم النماذج العمل إلى طبقات، ولكل طبقة مهمة واحدة ومجموعة من البروتوكولات. نموذج OSI له سبع طبقات. أما TCP/IP فنموذج من أربع طبقات يُستخدم في الإنترنت، ويمكن مطابقة النموذجين ببعضهما.
الطبقات السبع لنموذج OSI
الطبقة 7 التطبيق (HTTP وDNS وDHCP كما تراها البرامج)، الطبقة 6 العرض (تنسيق البيانات والتشفير)، الطبقة 5 الجلسة (فتح المحادثة وإغلاقها)، الطبقة 4 النقل (TCP وUDP والمنافذ والموثوقية)، الطبقة 3 الشبكة (عناوين IP والتوجيه)، الطبقة 2 ربط البيانات (عناوين MAC والإطارات والمفاتيح)، الطبقة 1 الفيزيائية (الكابلات والإشارات والموصلات). ولحفظها يمكن تذكر العبارة الإنجليزية 'All People Seem To Need Data Processing' من الطبقة 7 إلى الطبقة 1.
التغليف: كيف تنتقل البيانات عبر الطبقات
عند إرسال صفحة ويب، تضيف كل طبقة ترويسة (header) خاصة بها. تضيف طبقة النقل رقم المنفذ، وتضيف طبقة الشبكة عنوان IP المصدر والوجهة، وتضيف طبقة ربط البيانات عنوان MAC المصدر والوجهة مع ذيل (trailer). يزيل الطرف المستقبِل الترويسات بالترتيب العكسي. تقرأ كل طبقة ترويستها فقط، لذلك يمكن عزل العطل في طبقة واحدة.
استخدام الطبقات في تشخيص الأعطال
إذا لم يتمكن الحاسوب من الوصول إلى الإنترنت، فافحص من الأسفل إلى الأعلى. هل مؤشر الاتصال مضاء (الطبقة 1)؟ هل منفذ المفتاح في VLAN الصحيح (الطبقة 2)؟ هل عنوان IP والبوابة الافتراضية صحيحان (الطبقة 3)؟ هل المنفذ مفتوح على الخادم (الطبقة 4)؟ هذه الطريقة أسرع من تغيير الإعدادات عشوائيًا.
TCP/IP في الممارسة
نموذج TCP/IP له أربع طبقات: الوصول إلى الشبكة، والإنترنت، والنقل، والتطبيق. تتوافق طبقة الإنترنت مع الطبقة 3 في OSI، وتغطي طبقة الوصول إلى الشبكة الطبقتين 1 و2. ويستخدم المهندسون أسماء TCP/IP عند الحديث عن الإنترنت، وأرقام OSI عند الحديث عن طبقات الجهاز الداخلية.
الموضوع 2: عناوين IPv4 والشبكات الفرعية
عنوان IPv4 طوله 32 بتًا، ويُكتب على شكل أربعة أرقام عشرية (أوكتات) قيمة كل منها من 0 إلى 255. يستخدم تقسيم الشبكات الفرعية طول البادئة لتحديد أي جزء من العنوان يمثل الشبكة، وأي جزء يمثل المضيف.
جزء الشبكة وجزء المضيف
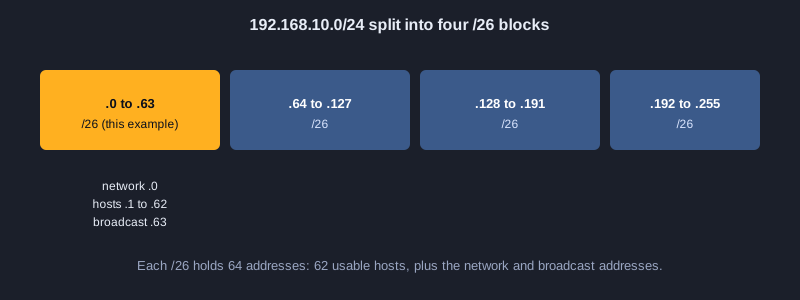
في 192.168.10.77/26 تعني /26 أن أول 26 بتًا تمثل الشبكة، وأن آخر 6 بتات تمثل المضيف. المضيفون في الشبكة نفسها يشتركون في أول 26 بتًا. وتغيير البادئة يغيّر حجم الشبكة: /24 فيها 256 عنوانًا، و/25 فيها 128، و/26 فيها 64، و/27 فيها 32، وهكذا.
عنوان الشبكة وعنوان البث ونطاق المضيفين
عنوان الشبكة هو أول عنوان في الكتلة، وجميع بتات المضيف فيه صفر. عنوان البث هو آخر عنوان، وجميع بتات المضيف فيه واحد. العناوين التي بينهما صالحة للمضيفين، ما عدا الأول والأخير فهما محجوزان. بالنسبة إلى 192.168.10.77/26 تكون الكتلة من 192.168.10.64 إلى 192.168.10.127، والمضيفون الصالحون من .65 إلى .126، أي 62 مضيفًا.
قناع الشبكة الفرعية وقناع الحرف البديل
قناع الشبكة الفرعية (Subnet mask) يكتب بتات الشبكة بالأرقام 1، فيكون /26 هو 255.255.255.192. أما قناع الحرف البديل (Wildcard mask) فهو عكسه، أي 0.0.0.63، ويستخدمه ACL في Cisco وOSPF. والتحويل بينهما من المهام الشائعة في الامتحان، ويتم بطرح كل أوكتت من 255.
حساب حجم الكتلة بسرعة
اطرح من 256 آخر جزء في القناع (أوكتت) ليس فيه الرقم 255. قناع /26 ينتهي بالرقم 192، فيكون 256 - 192 = 64، وهو حجم الكتلة. عناوين الشبكات تكون 0 و64 و128 و192. بهذه الطريقة تجيب في ثوانٍ عن سؤال: إلى أي شبكة فرعية ينتمي هذا العنوان؟
إعداد الجهاز: إعطاء كل واجهة في الموجّه عنوانًا
اضبط عنوان IPv4 والقناع لواجهتي LAN وWAN، ثم فعّلهما بالأمر no shutdown. تحقق بالأمر show ip interface brief، ويجب أن تظهر كل واجهة بالحالة up وup.
! Router R1: LAN and WAN interfaces with IPv4 addresses
enable
configure terminal
 hostname R1
 interface GigabitEthernet0/0
  description LAN-Sales
  ip address 192.168.10.1 255.255.255.192
  no shutdown
 exit
 interface GigabitEthernet0/1
  description WAN-to-ISP
  ip address 203.0.113.2 255.255.255.252
  no shutdown
 exit
end
write memory
! Check
show ip interface brief
الموضوع 3: VLSM وتخطيط العناوين
الشبكات الفرعية ذات الحجم الثابت تهدر العناوين. فالرابط بين موجّهين يحتاج إلى عنوانين فقط، لكن الشبكة /24 الثابتة توفر 254. أما VLSM (الأقنعة ذات الأطوال المتغيرة) فيسمح لكل شبكة باستخدام بادئة تناسب احتياجها.
كيف يعمل VLSM
ابدأ بأكبر متطلب. أعطِ أكبر شبكة أصغر بادئة تكفي مضيفيها، ثم ضع الشبكة التالية مباشرة بعد الأولى، وهكذا. مثلًا، 50 مضيفًا تحتاج 6 بتات للمضيف (تتيح 62 عنوانًا قابلًا للاستخدام)، فتكون /26. و20 مضيفًا تكون /27 (تتيح 30)، و2 مضيف تكون /30 (تتيح 2).
قاعدة المحاذاة
يجب أن تبدأ كل كتلة من مضاعف لحجمها. الشبكة /27 (32 عنوانًا) يمكن أن تبدأ من .0 أو .32 أو .64، لكن لا يمكن أن تبدأ من .10. تجاهل هذه القاعدة يؤدي إلى تداخل الشبكات الفرعية، وهو أشيع خطأ في VLSM.
تلخيص المسارات (Summarisation)
يمكن دمج الشبكات الفرعية المتجاورة في مسار واحد أكبر. مثلًا، تتلخص 10.1.0.0/24 و10.1.1.0/24 في 10.1.0.0/23. والتخطيط الجيد يجعل الموجّه يعلن مسارًا واحدًا بدلًا من مسارات كثيرة، فيبقى جدول التوجيه صغيرًا.
قائمة مراجعة للتخطيط
احسب عدد المضيفين لكل شبكة وأضف مساحة للنمو، ورتّبها من الأكبر إلى الأصغر، ووزّع الكتل مع مراعاة المحاذاة، واكتب لكل شبكة عنوانها وأول مضيف وآخر مضيف والبوابة. الخطة المكتوبة تمنع معظم أخطاء العناوين، سواء في المختبر أو في العمل الحقيقي.
الموضوع 4: Ethernet والمفاتيح وVLAN
يربط المفتاح (Switch) الأجهزة داخل الشبكة المحلية الواحدة. يعمل في الطبقة 2 ويستخدم عناوين MAC، وهي عناوين عتادية طولها 48 بتًا، ليقرر أين يرسل كل إطار.
جدول عناوين MAC
عند وصول إطار، يسجّل المفتاح عنوان MAC المصدر والمنفذ الذي وصل منه. وإذا كان يعرف عنوان MAC الوجهة، فإنه يرسل الإطار إلى ذلك المنفذ وحده. أما إذا كانت الوجهة مجهولة أو بثًا عامًا، فإنه يرسل الإطار إلى جميع المنافذ ما عدا المنفذ الذي وصل منه.
نطاق التصادم ونطاق البث
كل منفذ في المفتاح هو نطاق تصادم مستقل، لذلك لا تتصادم الأجهزة مع بعضها. أما نطاق البث فهو مجموعة الأجهزة التي تستقبل بث بعضها. والمفتاح العادي يبقي نطاق البث واسعًا بقدر الشبكة، والذي يقسّمه هو الموجّه أو VLAN.
VLAN: فصل الشبكات داخل مفتاح واحد
VLAN شبكة منطقية مرقّمة. تُخصص المنافذ لأحد الـ VLAN، فلا يصل مضيف في VLAN 10 إلى مضيف في VLAN 20 على الطبقة 2. عادةً تملك كل VLAN شبكتها الفرعية الخاصة، ولنقل الحركة بين الـ VLAN تحتاج إلى موجّه أو مفتاح من الطبقة 3. وتحسّن VLAN الأمان وتقلل البث.
منافذ الوصول والوصلات (Trunk)
منفذ الوصول يحمل VLAN واحدة ويتصل بجهاز طرفي. أما الـ Trunk فيحمل عدة VLAN بين المفاتيح، ويستخدم وسوم 802.1Q لتحديد VLAN كل إطار. والـ VLAN الأصلية (Native VLAN) على الـ Trunk تحمل الإطارات غير الموسومة، ويجب أن يتفق الطرفان عليها.
بروتوكول شجرة الامتداد (STP)
الروابط الاحتياطية تنشئ حلقات. وبدون حماية، سيدور البث إلى ما لا نهاية ويملأ الشبكة. يحظر بروتوكول Spanning Tree (STP) بعض المنافذ بحيث يبقى مسار نشط واحد فقط. وإذا تعطل الرابط النشط، يفتح STP المسار الاحتياطي. ويختار كل مفتاح جذرًا (Root bridge)، ويبقى مفتوحًا المنفذ الذي له أقل تكلفة للوصول إليه.
إعداد الجهاز: إنشاء VLAN ومنافذ الوصول على المفتاح
أنشئ VLAN 10 وVLAN 20، وضع منافذ المستخدمين فيهما، واجعل الوصلة إلى المفتاح الآخر Trunk تحمل الاثنتين. يحدّ أمان المنافذ منفذ المبيعات بعنوانين MAC متعلَّمين فقط، ويرفض أي عنوان آخر.
! Switch SW1: VLANs, access ports, trunk and port security
enable
configure terminal
 vlan 10
  name SALES
 exit
 vlan 20
  name IT
 exit
 interface range FastEthernet0/1 - 10
  switchport mode access
  switchport access vlan 10
 exit
 interface range FastEthernet0/11 - 20
  switchport mode access
  switchport access vlan 20
 exit
 interface FastEthernet0/1
  switchport port-security
  switchport port-security maximum 2
  switchport port-security violation restrict
  switchport port-security mac-address sticky
 exit
 interface GigabitEthernet0/1
  switchport mode trunk
  switchport trunk allowed vlan 10,20
  switchport trunk native vlan 99
 exit
end
write memory
! Check
show vlan brief
show interfaces trunk
show port-security interface FastEthernet0/1
الموضوع 5: التوجيه: جداول التوجيه والمسارات الثابتة وOSPF
يصل الموجّه بين شبكات مختلفة في الطبقة 3. يقرر الوجهة التالية (Next hop) لكل حزمة بالنظر إلى جدول التوجيه، الذي يسرد الشبكات المعروفة وطريقة الوصول إليها.
قراءة جدول التوجيه
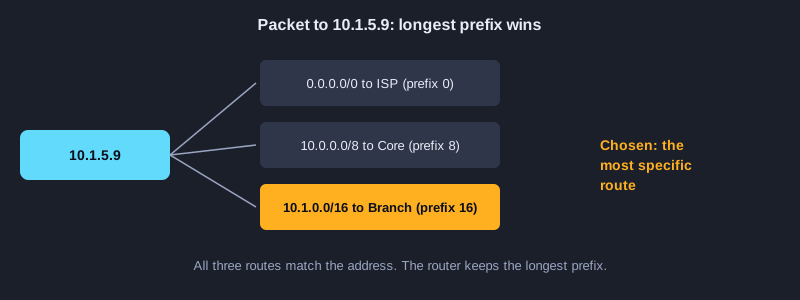
لكل مسار شبكة وجهة وبادئة، والوجهة التالية أو واجهة الخروج، وقيمة المسافة الإدارية (Administrative distance) والمقياس (Metric). الشبكات المتصلة مباشرة لها مسافة إدارية 0 وتُضاف تلقائيًا. والمسار الثابت له مسافة 1 افتراضيًا. يستخدم الموجّه المسار الذي تطابق بادئته أطول تطابق، وإذا تساوت البادئات يختار المسافة الإدارية الأصغر.
المسارات الثابتة
المسار الثابت يكتبه المسؤول يدويًا، مثل: ip route 10.2.0.0 255.255.255.0 192.168.1.2 وهو بسيط ويمكن التنبؤ بسلوكه، ولا يستهلك عرض نطاق عند الإعلان عنه. لكنه لا يكتشف الأعطال بنفسه، لذلك يناسب الشبكات الصغيرة والمسار الافتراضي نحو مزوّد الإنترنت (ISP).
المسار الافتراضي
المسار الافتراضي 0.0.0.0/0 يطابق أي وجهة، ولا يُستخدم إلا إذا لم يطابق أي مسار آخر. وغالبًا ما يملك موجّه الفرع مسارًا افتراضيًا يشير إلى المقر الرئيسي أو إلى ISP، فيبقى جدول التوجيه صغيرًا.
OSPF: بروتوكول حالة الروابط
تتبادل موجّهات OSPF معلومات عن الروابط وحالتها. يبني كل موجّه خريطة الشبكة نفسها، ويستخدم خوارزمية Dijkstra لإيجاد أقصر مسار إلى كل وجهة باستخدام التكلفة (Cost). يتقارب OSPF بسرعة بعد العطل، ويدعم المناطق (Areas) لإدارة الشبكات الكبيرة. ويكوّن الجيران علاقات الجوار بتبادل حزم Hello.
المسافة الإدارية والمقياس
عندما يتعلم الموجّه المسار نفسه من مصدرين، تحدد المسافة الإدارية أي مصدر يُوثق به. المسار الثابت قيمته 1، وOSPF قيمته 110. أما المقياس فيحسم الأمر بين المسارات القادمة من المصدر نفسه. يستخدم OSPF التكلفة، وهي مبنية على عرض النطاق.
إعداد الجهاز: إضافة مسار ثابت وOSPF
يخبر المسار الثابت الموجّه بطريقة الوصول إلى شبكة لا يراها مباشرة. ويجعل OSPF الموجّهات تتعلم الشبكات الداخلية من بعضها تلقائيًا. ويوقف الأمر passive-interface إرسال رسائل Hello على شبكة LAN حيث لا حاجة إليها.
! Router R1: a static route to the IT network and OSPF for internal networks
enable
configure terminal
 ip route 10.2.0.0 255.255.255.0 192.168.1.2
 ip route 0.0.0.0 0.0.0.0 203.0.113.1
 router ospf 1
  router-id 1.1.1.1
  network 192.168.10.0 0.0.0.63 area 0
  network 10.0.0.0 0.255.255.255 area 0
  passive-interface GigabitEthernet0/0
 exit
end
write memory
! Check
show ip route
show ip ospf neighbor
الموضوع 6: NAT وPAT
نطاقات IP الخاصة مثل 10.0.0.0/8 و172.16.0.0/12 و192.168.0.0/16 محجوزة للاستخدام الداخلي. ولا يمكن توجيه الحركة القادمة منها على الإنترنت العام، لذلك يترجم الموجّه الحدودي العناوين.
Inside local وInside global
هذه مصطلحات NAT. العنوان Inside local هو العنوان الخاص للمضيف، والعنوان Inside global هو العنوان العام الذي يظهر به هذا المضيف عند النظر إليه من خارج الشبكة. أما عناوين Outside فهي عناوين المضيفين البعيدين. وتتم الترجمة عند الحد الفاصل بين واجهة الداخل وواجهة الخارج.
NAT الثابت (Static NAT)
NAT الثابت ينشئ تطابقًا ثابتًا من واحد إلى واحد، فمثلًا 192.168.1.10 يُترجم دائمًا إلى 203.0.113.10. ويُستخدم للخوادم التي يجب الوصول إليها من الخارج، مثل خادم الويب أو خادم البريد.
NAT الديناميكي (Dynamic NAT)
NAT الديناميكي يُسند عنوانًا عامًا من مجموعة (Pool) إلى المضيف الخاص عند اتصاله الأول، ويعيده عند انتهاء الجلسة. ومع ذلك يحتاج إلى عنوان عام واحد لكل مضيف نشط، لذلك لا يوفر عددًا كبيرًا من العناوين.
PAT (NAT overload)
يربط PAT عدة مضيفين خاصين بعنوان عام واحد، عن طريق تغيير منفذ المصدر لكل جلسة. ويحتفظ الموجّه بجدول ترجمة يربط العنوان والمنفذ الداخليين بالعنوان والمنفذ الخارجيين. وبهذه الطريقة تستخدم شبكة منزل أو مكتب فيه عشرات الأجهزة عنوان IP عامًا واحدًا.
إعداد الجهاز: إعداد PAT وNAT الثابت
تشترك عدة مضيفات داخلية في العنوان الخارجي عبر overload (PAT). ويحصل خادم الويب على ربط ثابت من المنفذ العام 80 إلى عنوانه الخاص. يجب تحديد كل واجهة بأنها inside أو outside، وإلا لن يعمل NAT.
! Router R1 (edge): PAT for the inside LAN, and static NAT for a public web server
enable
configure terminal
 access-list 1 permit 192.168.10.0 0.0.0.63
 ip nat inside source list 1 interface GigabitEthernet0/1 overload
 ip nat inside source static tcp 192.168.20.10 80 203.0.113.10 80
 interface GigabitEthernet0/0
  ip nat inside
 exit
 interface GigabitEthernet0/1
  ip nat outside
 exit
end
write memory
! Check
show ip nat translations
show ip nat statistics
الموضوع 7: قائمة التحكم بالوصول (ACL)
ACL قائمة مرتبة من القواعد تسمح بالحركة أو تمنعها. يستخدمها الموجّهات والمفاتيح لتصفية الحزم، مثل منع شبكة الضيوف من الوصول إلى شبكة الخوادم.
ترتيب القواعد مهم
يفحص الجهاز القواعد من الأعلى إلى الأسفل، ويطبق أول قاعدة تطابق، ولا ينظر إلى ما بعدها. فإذا وُضعت قاعدة عامة قبل قاعدة محددة، تُخفي القاعدة المحددة. لذلك تُكتب أكثر القواعد تحديدًا أولًا.
الرفض الضمني (implicit deny)
تنتهي كل ACL بقاعدة خفية تمنع كل شيء. أي حزمة لا تطابق أي قاعدة تُسقط. والخطأ الشائع هو كتابة قواعد المنع فقط والظن بأن كل ما عداها سيمر، لكن الرفض الضمني يمنعه.
ACL القياسية وACL الموسعة
ACL القياسية تصفّي حسب عنوان المصدر فقط، ويُفضّل وضعها قرب الوجهة. أما ACL الموسعة فتصفّي حسب عنوان المصدر والوجهة، والبروتوكول، ورقم المنفذ، مثلًا السماح فقط بـ TCP على المنفذ 443. ويُفضّل وضعها قرب المصدر لإسقاط الحركة غير المطلوبة مبكرًا.
أقنعة الحرف البديل في ACL
تستخدم ACL أقنعة الحرف البديل بدلًا من أقنعة الشبكات الفرعية. القناع 0.0.0.255 يطابق شبكة /24، والقناع 0.0.0.0 يطابق مضيفًا واحدًا بعينه. وكلمة any تعني 0.0.0.0 255.255.255.255.
تطبيق ACL
لا تعمل ACL حتى تُربط بواجهة وباتجاه محدد. الاتجاه الداخل (Inbound) يصفّي الحركة الداخلة إلى الواجهة، والاتجاه الخارج (Outbound) يصفّي الحركة الخارجة منها. واختيار الاتجاه الصحيح من أهم القرارات عند إعداد أي مرشح.
إعداد الجهاز: كتابة ACL موسّعة
تمنع القائمة الوصول عبر Telnet من شبكة المبيعات إلى الخادم، وتسمح بما عدا ذلك. ترتيب القواعد مهم، فيجب أن يأتي سطر deny قبل سطر permit. طبّقها على اتجاه الدخول (inbound) في واجهة LAN ليُفحص الاتصال عند دخوله الموجّه.
! Extended ACL on R1: block Telnet from the sales LAN to the server, allow everything else
enable
configure terminal
 ip access-list extended SERVER-IN
  remark Block Telnet from sales to the server
  deny tcp 192.168.10.0 0.0.0.63 host 192.168.20.10 eq telnet
  permit ip any any
 exit
 interface GigabitEthernet0/0
  ip access-group SERVER-IN in
 exit
end
write memory
! Check
show ip access-lists SERVER-IN
الموضوع 8: خدمات الشبكة: DHCP وDNS وNTP والتسجيل
تعتمد المضيفات على عدة خدمات لتعمل بشكل صحيح. ومن دونها سيكون عليك كتابة كل عنوان واسم ووقت بيدك.
DHCP: العناوين التلقائية
يعمل DHCP في أربع خطوات تُسمى DORA: Discover (يبث العميل طلبًا للعنوان)، وOffer (يقترح الخادم عنوانًا)، وRequest (يقبل العميل العنوان)، وAcknowledge (يؤكد الخادم عقد الإيجار). ويعطي الخادم أيضًا البوابة الافتراضية وخادم DNS ومدة الإيجار. ويمكن للموجّه أن يعمل كخادم DHCP لشبكة فرع صغيرة.
DNS: من الأسماء إلى العناوين
يحوّل DNS أسماء مثل www.example.com إلى عناوين IP. يسأل العميل خادم DNS المُعدّ لديه، وقد يسأل الخادم خوادم أخرى في التسلسل الهرمي. ومن السجلات الشائعة A (لعنوان IPv4)، وAAAA (لـ IPv6)، وMX (لخادم البريد)، وCNAME (للاسم المستعار). وأعطال DNS تبدو غالبًا كأعطال شبكة، لذلك اختبر بالاسم وبعنوان IP معًا.
NTP: مزامنة الساعات
يزامن NTP ساعات الأجهزة مع مصدر وقت. الوقت الدقيق مهم لربط السجلات عندما يحدث حادث عبر عدة أجهزة، ومهم للشهادات التي تكون صالحة ضمن فترة زمنية محددة. ويمكن أن يكون الجهاز عميلًا لخادم وقت، أو خادمًا لأجهزة أخرى.
Syslog وSNMP
يرسل Syslog رسائل الأحداث من الأجهزة إلى خادم سجلات مركزي يمكن البحث فيه. ولكل رسالة مستوى خطورة من 0 (طارئ) إلى 7 (تصحيح أخطاء). ويتيح SNMP لنظام الإدارة قراءة العدادات، مثل حركة الواجهات، ويمكنه إرسال تنبيهات (traps) عند حدوث شيء ما. ويضيف SNMP الإصدار 3 المصادقة والتشفير.
إعداد الجهاز: إعداد DHCP وDNS وNTP والتسجيل
يوزّع مجمع DHCP العناوين على شبكة المبيعات، ويُبقي النطاق المستثنى الموجّه والخوادم خارج التوزيع. ويجعل DNS وNTP ومضيف syslog الأسماء والساعات والسجلات تعمل معًا.
! DHCP for the sales LAN, plus DNS, NTP and logging
enable
configure terminal
 ip dhcp excluded-address 192.168.10.1 192.168.10.10
 ip dhcp pool SALES
  network 192.168.10.0 255.255.255.192
  default-router 192.168.10.1
  dns-server 192.168.20.53
  lease 7
 exit
 ip domain-name example.local
 ntp server 192.168.20.123
 logging host 192.168.20.514
 service timestamps log datetime msec
end
write memory
! Check
show ip dhcp binding
show ntp status
show logging
الموضوع 9: أساسيات الأمان والأتمتة
يبدأ الأمان بحماية الجهاز نفسه، ثم حماية الحركة التي تمر عبره. أما الأتمتة فتقلل عدد التغييرات اليدوية التي قد تخطئ.
حماية الوصول إلى الجهاز
استخدم SSH بدلًا من Telnet، لأن Telnet يرسل كلمات المرور كنص واضح. اضبط كلمة سر enable قوية، واعرض لافتة تحذّر المستخدمين غير المصرح لهم، واضبط مهلة الخمول على خطوط وحدة التحكم وVTY. وقيّد الوصول إلى VTY بشبكة الإدارة الفرعية عبر ACL.
أمان المنافذ (Port security)
يحدّ أمان المنافذ عدد عناوين MAC التي يمكن للمنفذ أن يتعلمها، ويمكنه إيقاف المنفذ إذا وُصل جهاز جديد. فيمنع توصيل مفتاح غير مصرح به أو انتحال عنوان MAC على منفذ عام. ويحفظ الوضع اللزج (Sticky) العناوين المتعلَّمة في الإعداد الجاري.
AAA: المصادقة والتفويض والمحاسبة
يتحكم AAA في من يمكنه تسجيل الدخول (المصادقة)، وما الذي يمكنه فعله بعد تسجيل الدخول (التفويض)، ويسجل ما فعله (المحاسبة). ويستخدم عادةً خادمًا مركزيًا مثل TACACS+ أو RADIUS، فتُدار الحسابات في مكان واحد.
الأتمتة والبرمجة
إعداد عدد كبير من الأجهزة يدويًا بطيء ويسهل فيه الخطأ. تتيح واجهات API للبرمجيات قراءة الأجهزة وتغييرها مباشرة. تستخدم واجهات REST طرق HTTP (GET وPOST وPUT وDELETE) وتنقل البيانات بصيغة JSON، وهي نص يتكون من مفاتيح وقيم. وتدفع أدوات التحكم مثل Cisco DNA Center سياسة واحدة إلى أجهزة كثيرة في وقت واحد.
إعداد الجهاز: تأمين الوصول إلى المفتاح
لا يُسمح إلا بـ SSH على خطوط VTY، ويسجّل المستخدمون الدخول بحساب محلي، وتنتهي الجلسات الخاملة بعد مهلة، وتحصر قائمة الوصول الإدارة في شبكة فرعية واحدة. استخدم كلمات مرور قوية خاصة بك، ولا تحفظ كلمات المرور الحقيقية في ملاحظات مشتركة.
! Securing device access on SW1: SSH only, local login, timeout, management subnet only
enable
configure terminal
 hostname SW1
 ip domain-name example.local
 crypto key generate rsa modulus 2048
 username admin privilege 15 secret <strong-password>
 enable secret <strong-password>
 banner motd #Authorised users only#
 ip access-list standard MGMT-ONLY
  permit 192.168.20.0 0.0.0.255
  deny any
 exit
 line vty 0 4
  transport input ssh
  login local
  exec-timeout 5 0
  access-class MGMT-ONLY in
 exit
end
write memory
! Check
show ip ssh
show running-config | section line vty
التدرب في المختبر
امتحان CCNA يعتمد على التطبيق العملي، لذلك لا تكفي القراءة وحدها. ابنِ شبكة صغيرة في محاكٍ فيها مفتاحان وموجهان وثلاثة حواسيب. اتبع الخطوات أدناه، وتحقق من نتيجة كل خطوة قبل الانتقال إلى التي تليها.
1. خطط للعناوين أولًا. استخدم طريقة VLSM على /24 لثلاث شبكات: 50 و20 و2 مضيفًا.
2. اضبط الحواسيب بعنوان IP وقناع شبكة فرعية وبوابة افتراضية حسب خطتك.
3. أنشئ VLANين على المفتاح، وضع حاسوبًا في كل واحدة، وتحقق من أنهما لا يتصلان ببعضهما.
4. وصّل المفتاحين بوصلة Trunk، ثم تحقق من الـ Native VLAN.
5. أضف مسارًا ثابتًا على كل موجّه، واختبر باستخدام ping وtraceroute.
6. أضف ACL تمنع حاسوبًا واحدًا من الوصول إلى الخادم، واربطها في الاتجاه الصحيح، ثم اختبر مرة أخرى.
الخطوات التالية
بعد الأساسيات، تعمّق في موضوع واحد في كل مرة، وابدأ بالشبكات الفرعية والتوجيه، لأن معظم الموضوعات الأخرى تعتمد عليهما. اكتب خطة لكل تجربة قبل أن تبدأ الإعداد. معظم مشكلات المختبر تأتي من قناع خاطئ أو بوابة خاطئة أو VLAN خاطئ.
الخلاصة
تغطي CCNA طريقة اتصال الأجهزة، وطريقة توجيه الحزم بين الشبكات، وكيفية حمايتها وأتمتتها. أهم الأفكار هي الشبكات الفرعية، والمفاتيح وVLAN، والتوجيه بقاعدة البادئة الأطول، وNAT وACL، وخدمات الشبكة الأساسية. افهم كل فكرة، ثم تحقق منها في المختبر.